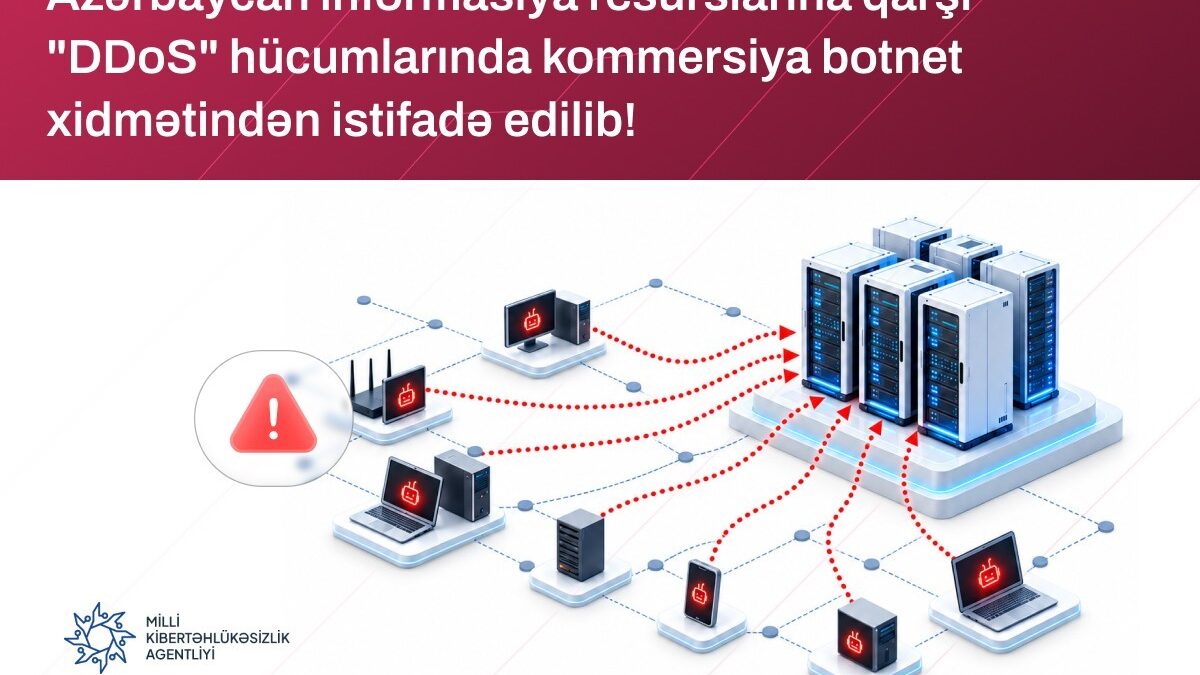
13–15 октября 2026 года были совершены распределенные атаки типа «отказ в обслуживании» (DDoS) на информационные ресурсы Азербайджана.
Согласно информации, предоставленной Национальным агентством кибербезопасности elchi, ответственность за атаки взяла на себя хактивистская группировка «313 Team», действующая на платформе «Telegram». В ходе атак были нацелены информационные ресурсы государственных органов, медиа-организаций, дипломатических представительств Азербайджана за рубежом и других организаций.
В результате технических расследований, проведенных Национальным CERT, было установлено, что для осуществления атак использовалась коммерческая DDoS-услуга под названием «Litterbox» (также известная как «Catbox»). Данная услуга предоставляется через каналы «Telegram», а оплата принимается в криптовалюте.
Услуга позволяет проводить атаки, направленные на нарушение доступности целевых ресурсов путем создания интенсивного трафика по различным сетевым протоколам, таким как GRE, ICMP, UDP и TCP.
Использование коммерческих ботнет-услуг является одним из факторов, упрощающих организацию DDoS-атак. Такие услуги расширяют технические возможности атак, создавая дополнительные риски кибербезопасности для информационных ресурсов различных организаций.
В ходе расследования также было установлено, что услуга позволяет направлять атакующий трафик через ботов, расположенных в заранее выбранных странах. Эта функция может снизить эффективность мер защиты, основанных на географическом происхождении атакующего трафика.
Национальный CERT продолжает принимать меры по расследованию аналогичных киберугроз, усилению защиты информационных ресурсов и минимизации воздействия возможных инцидентов. Индикаторы компрометации, относящиеся к расследуемой кампании атак, были добавлены на платформу обмена информацией об инцидентах (misp.cert.az), активно используемую Агентством.
Соответствующим организациям рекомендуется повысить устойчивость информационных ресурсов, постоянно отслеживать сетевой трафик и усилить механизмы защиты от DDoS-атак.